Keamanan & arsitekturSecurity & architecture

Informasi bisnis terlindungi. Pengelolaannya tetap Anda tentukan. Protect business information. Retain control of your environment.

Pilih lokasi data, atur siapa yang boleh mengakses dokumen, dan tetapkan koneksi yang diizinkan. Obscura mendukung pengamanan sesuai kebijakan organisasi. Choose where Obscura runs, who can access records, and which external services may connect. Give IT and security a clear basis for assessment.

On-premise Single-tenant Jaringan tertutupClosed network Konektor terkontrolControlled connectors
Dasar penilaian tim IT dan keamananA clear basis for security review

Tentukan lokasi data dan batas koneksinya.Your data boundary. Your deployment decisions.

Diagram ini menunjukkan rancangan acuan. Tim IT dapat menyesuaikan penempatan, identitas pengguna, penyimpanan, dan pemulihan dengan kebutuhan organisasi.Review this reference architecture with your IT team. The deployment design follows your identity, storage, integration, and recovery requirements.

01

Single-tenantSingle-tenant

Setiap instalasi memiliki lingkungan, basis data, dan penyimpanan tersendiri.Each organization gets a dedicated environment, database, and object storage.

02

Koneksi luar melalui persetujuanApprove external connections

Periksa tujuan koneksi, data yang dipertukarkan, dan kebutuhan akses sebelum mengaktifkan penyedia atau sistem eksternal.Review each connector's purpose, exchanged data, and access requirements before activation.

03

Rancangan sesuai kebutuhan operasionalPlan for operational requirements

Tentukan kapasitas, ketersediaan, dan target pemulihan berdasarkan pentingnya proses yang didukung.Set capacity, availability, and recovery targets around business criticality and your operating standards.

DEPLOYMENT

Koneksi sesuai kebutuhan. Data sesuai kebijakan.Choose connectivity that meets your policy.

Jalankan layanan lokal di jaringan organisasi. Tambahkan koneksi yang disetujui untuk modul dan proses yang memerlukannya.Run local services within your network. Add approved connections where selected modules or business processes require them.

01 / CLOSED

Jaringan tertutupClosed network

Core DMS, alur kerja, repositori, jejak audit, dan layanan lokal dapat berjalan tanpa koneksi keluar.Core DMS, workflows, the repository, audit history, and locally hosted services can run without outbound connectivity.

02 / CONTROLLED

Konektor terkontrolControlled connectors

Buka koneksi terbatas untuk PSrE, e-Meterai, IdP, atau sistem lain melalui alamat tujuan dan aturan yang sudah disetujui.Open limited routes for PSrE, e-Meterai, identity providers, or other systems through approved endpoints and rules.

03 / OPTIONAL

Layanan eksternal pilihanOptional external services

Gunakan penyedia AI atau layanan cloud hanya jika kebijakan, jenis dokumen, dan kebutuhan bisnis mengizinkannya.Use an AI provider or cloud service only when policy, document classification, and business needs allow it.

Kontrol berlapisLayered controls

Pengamanan mengikuti seluruh proses dokumen.Apply control throughout the document lifecycle.

Kendalikan akses, perubahan, pembagian, dan masa simpan. Riwayat aktivitas tersedia untuk mendukung pemeriksaan.Govern access, changes, sharing, and retention. Keep activity evidence available for investigation and review.

01

Identitas & sesi penggunaIdentity & sessions

  • Akun lokal atau OIDC SSOLocal accounts or OIDC SSO
  • LDAP / Active Directory / SCIM
  • TOTP, pengelolaan sesi, dan pemulihan akunTOTP, session management, and recovery
02

Akses ke dokumenDocument access

  • Hak akses berjenjang dan pewarisan izinTiered ACLs with inheritance
  • Aturan pemberian dan penolakan aksesAllow and deny rules
  • Peran aplikasi terpisah dari izin membuka dokumenApplication roles separated from content permissions
03

Atur hak baca dan unduhRead without releasing the file

  • Tampilan PDF aman berbasis gambarSecure image-based PDF viewing
  • Klasifikasi dapat memblokir downloadClassification-aware download blocking
  • Watermark identitas pada layar dokumenIdentity watermarking on document views
04

Versi & bukti aktivitasVersions & activity evidence

  • Riwayat versi dan perubahanVersion and change history
  • Audit log untuk aktivitas dokumenAudit history of document activity
  • Perbandingan dan pemulihan versiVersion compare and rollback
05

Akses berbagi yang bisa dicabutRevocable sharing

  • Kata sandi, OTP email, atau daftar penerimaPassword, email OTP, or an allow-list
  • Masa berlaku dan pencabutan aksesExpiry and revocation
  • Log akses untuk link yang dibagikanAccess log for shared links
06

Retensi & pemulihanRecords & recovery

  • Jadwal retensi dan legal holdRetention schedules and legal hold
  • Pemeriksaan sebelum pemusnahan, pemindahan, atau perpanjanganReview before destroy, transfer, or extension
  • Pencadangan terjadwal, katalog, dan pemulihanScheduled backups, catalog, and recovery
Bukti terbentuk selama pekerjaan berlangsungAccountability built into daily work

Periksa keputusannya. Telusuri dokumen yang mendasarinya.Review the decision and the record behind it.

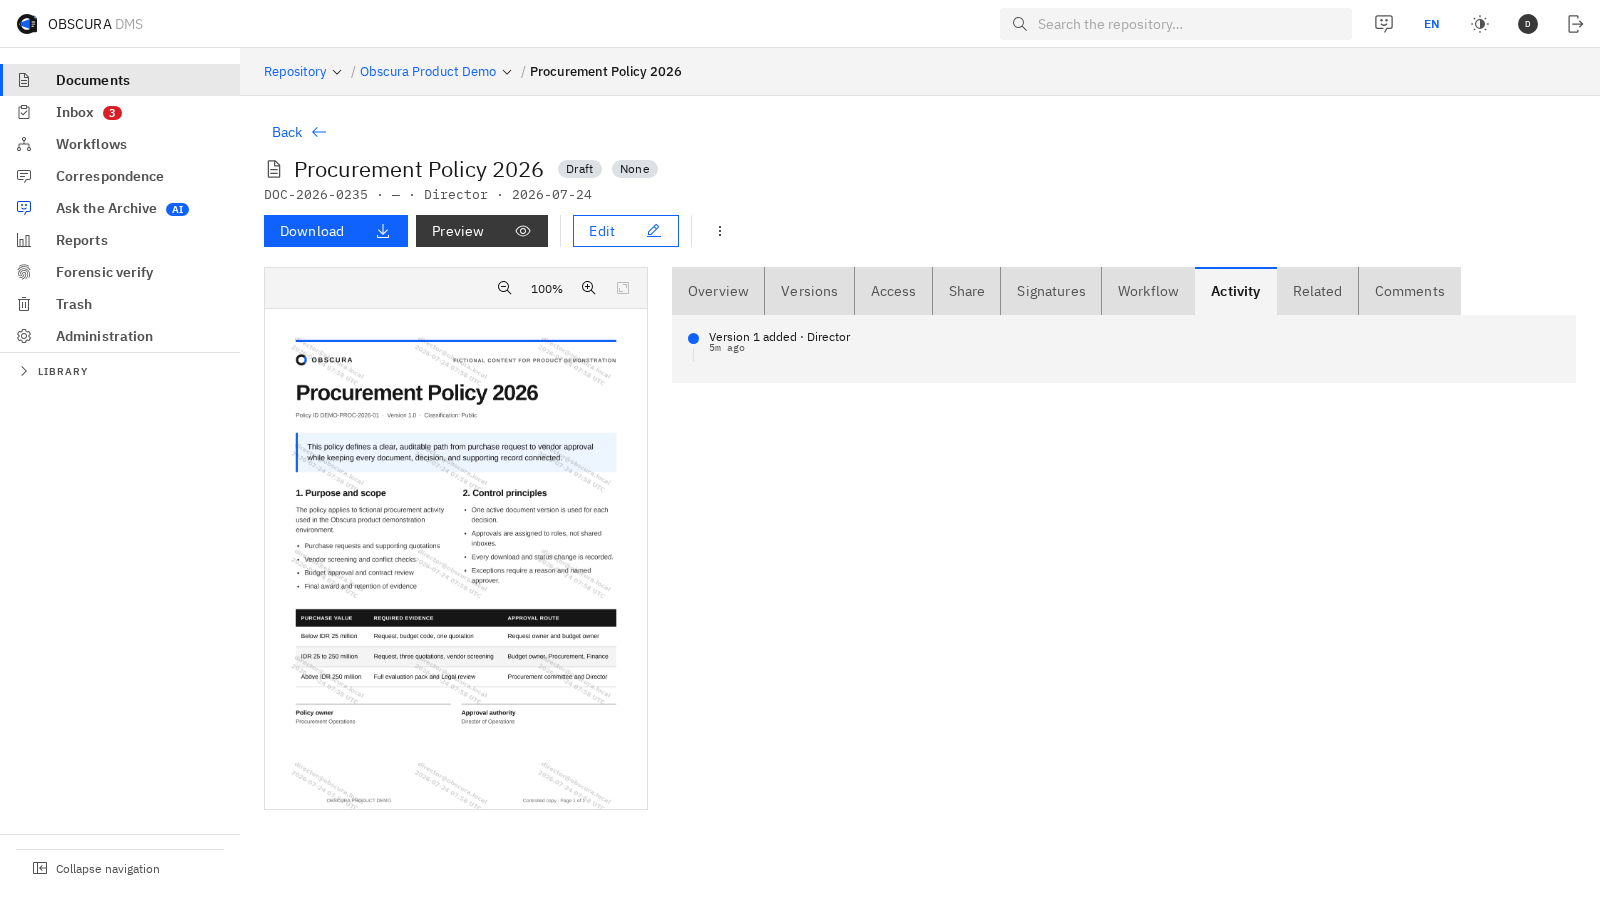
Hubungkan versi, waktu, status, dan aktivitas yang tercatat. Tim audit dapat menelusuri kejadian tanpa menyusun riwayat dari beberapa aplikasi.Connect versions, timestamps, workflow status, and recorded actions. Give audit and management teams evidence they can inspect without reconstructing separate histories.

  • Filter aktivitas berdasarkan kejadian dan waktuFilter activity by event and time
  • Hubungkan perubahan dengan versi dokumenConnect changes to document versions
  • Periksa status alur kerja dan tindakan penggunaInspect workflow status and user actions
Audit trail Obscura dengan riwayat versi dan aktivitas dokumen. Perbesar gambarEnlarge Image
Aktivitas sehari-hari membentuk audit log untuk pemeriksaan dan penelusuran berikutnya.Daily activity builds the audit trail for later investigation and review.
AI & DATA BOUNDARY

Gunakan AI sesuai kebijakan informasi Anda.Adopt AI within your information policy.

Pilih model lokal, penyedia yang disetujui, atau tanpa AI. Pengelolaan dokumen dan pencarian teks tetap dapat digunakan tanpa model AI.Choose local models, an approved provider, or no AI. Core document management and full-text search remain available without an AI model.

MODE 01

Tanpa AIAI disabled

Gunakan pencarian isi, metadata, filter, dan alur kerja tanpa mengaktifkan model AI.Use full-text search, metadata, filters, and workflows without enabling an AI model.

MODE 02

Model lokalLocal model

Jalankan embedding dan model di lingkungan sendiri untuk semantic search, ringkasan, atau tanya arsip.Run embeddings and models in your environment for semantic search, summaries, or archive Q&A.

MODE 03

Penyedia yang disetujuiApproved provider

Jika kebijakan mengizinkan, hubungkan fungsi tertentu ke penyedia pilihan melalui konektor yang dikelola.When policy permits, route selected functions to an approved provider through a managed connector.

Hak akses tetap berlaku saat AI mencari sumber.Document permissions still apply when AI retrieves sources.

Periksa jawaban AI terhadap sumbernya sebelum digunakan sebagai dasar keputusan.Review AI answers against their cited sources before using them in business decisions.

Lihat kapabilitas AIExplore AI capabilities
OPERATIONS

Jaga keamanan sekaligus kelangsungan operasional.Plan for continuity as well as protection.

Rencanakan pemantauan layanan, kapasitas, pencadangan, dan pemulihan. Sesuaikan dengan pentingnya dokumen bagi kegiatan organisasi.Define how your team will monitor services, manage capacity, and recover records. Align operations with the importance of the processes Obscura supports.

01

Health & readiness

Pemeriksaan layanan membantu tim memantau kondisi sistem dan komponen pendukung.Health and readiness endpoints support checks for core services and dependencies.

02

Metrics & tracing

Metrics tersedia untuk pemantauan. Tracing dapat diaktifkan sesuai kebutuhan operasional.Metrics support monitoring, while tracing can be enabled for operational needs.

03

Rate limit & quota

Batas permintaan dan kuota membantu mengendalikan penggunaan API serta sumber daya sistem.Request limits and quotas help control API and resource use.

04

Backup & restore

Jadwal pencadangan, katalog, dan prosedur pemulihan disesuaikan dengan target operasional.Backup schedules, catalogs, and recovery procedures align with operational targets.

Target RPO/RTO, rancangan ketersediaan tinggi, sistem pemantauan, dan panduan operasional ditetapkan bersama dalam sesi arsitektur.RPO/RTO targets, high-availability topology, observability tooling, and runbooks are agreed during architecture assessment.

Pertanyaan untuk penilaian keamananQuestions for the security review

Pastikan kebutuhan terpenuhi sebelum uji coba.Resolve the requirements before the pilot.

Bahas modul, klasifikasi informasi, dan standar operasional bersama tim teknis.Confirm the selected modules, information classifications, and operating standards with your technical team.

Apakah Obscura harus terhubung ke internet?Does Obscura require internet access?
Core DMS dapat berjalan tanpa internet jika layanan pendukung tersedia secara lokal. TTE tersertifikasi, e-Meterai, dan layanan eksternal lain memerlukan koneksi yang disetujui.Core DMS can run without internet access when supporting services are local. Certified signing, e-Meterai, and other external services need approved connections.
Bagaimana Obscura menyimpan file dan metadata?Where are files and metadata stored?
Lokasi penyimpanan mengikuti rancangan penempatan Anda. Metadata menggunakan PostgreSQL; file dan versi menggunakan penyimpanan kompatibel S3, termasuk MinIO.Your deployment determines the storage location and backup policy. Metadata uses PostgreSQL; files and versions use S3-compatible storage such as MinIO.
Apakah Obscura dapat memakai SSO dan directory yang sudah ada?Can Obscura use the existing SSO and directory?
Bisa. Obscura mendukung OIDC, LDAP atau Active Directory, SCIM, dan akun lokal. Konfigurasi disesuaikan dengan pengelolaan pengguna di organisasi.Yes. Obscura supports OIDC, LDAP or Active Directory, and SCIM, alongside local accounts. Confirm the configuration against your identity and user-management requirements.
Bagaimana konektor eksternal dikendalikan?How are external connectors controlled?
Tim memeriksa tujuan, data, kredensial, dan alamat yang diizinkan. Koneksi diaktifkan setelah mendapat persetujuan pemilik sistem dan tim keamanan.Review each connector's purpose, exchanged data, credentials, and permitted endpoints. Activate external routes after approval by your system owners and security team.
Apakah data dokumen harus dikirim ke penyedia AI?Must document data be sent to an AI provider?
Tidak. AI dapat dinonaktifkan atau dijalankan dengan model lokal. Jika memilih penyedia eksternal, sepakati lebih dulu fungsi dan data yang boleh digunakan.No. Disable AI or host models locally. If you choose an external provider, agree on the permitted functions and data routes first.
Apakah Obscura sudah menentukan RPO, RTO, dan rancangan ketersediaan tinggi?Does Obscura prescribe RPO, RTO, and high availability?
Target mengikuti kebutuhan organisasi. Frekuensi pencadangan, replikasi, dan rancangan ketersediaan dibahas berdasarkan volume serta pentingnya layanan bagi operasional.Recovery and availability targets depend on your requirements. Agree on backup frequency, replication, and deployment design during the architecture assessment.
Siapkan penerapan yang terkendaliPlan a controlled deployment

Jadikan keamanan bagian dari keputusan investasi.Make security requirements part of the rollout decision.

Bahas lokasi data, akses, integrasi, dan pemulihan bersama tim kami. Hasilnya menjadi dasar rancangan penerapan serta uji coba yang dapat dinilai pemangku kepentingan.Review data location, access, integrations, and recovery with our team. Use the findings to define a deployment and pilot your stakeholders can assess.